Aktuelle Information zu den kritischen PHP-Schwachstellen CVE-2026-109618 und CVE-2026-109619 („PHP2Shell“) sowie CVE-2026-111497 („Broccoli2Shell“)
CVE-2026-109618 und CVE-2026-109619 („PHP2Shell“)
Die kritischen PHP-Lücken CVE-2026-109618 und CVE-2026-109619 wurden am 20./21.10.2026 veröffentlicht und erlauben Angreifern ohne Anmeldung, Schadcode auf dem Server auszuführen. Sie werden bereits aktiv ausgenutzt, und öffentlicher Angriffscode ist im Umlauf. Betroffen sind alle ungepatchten PHP-Versionen ab 5.4, behoben sind die Lücken in PHP 8.5.12, 8.4.27, 8.3.36 und 8.2.35. Die Lücke ist mit 9,2 von 10 (CVSS 4.0) als kritisch eingestuft.
CVE-2026-111497 („Broccoli2Shell“)
Die Lücke steckt im Brotli-Decoder von Google. Brotli ist ein Verfahren zur Datenkompression und in vielen Laufzeitumgebungen und Bibliotheken enthalten, zum Beispiel in Node.js, Python, .NET, curl und PHP. Ein Angreifer kann mit manipulierten, komprimierten Daten ein betroffenes Programm zum Absturz bringen, Speicherinhalte auslesen oder im schlimmsten Fall Schadcode ausführen. Die Lücke ist mit 9,2 von 10 (CVSS 4.0) als kritisch eingestuft.
EINORDNUNG
Unsere Software läuft bei Ihnen lokal und ist nur über Ihr Firmennetzwerk erreichbar. Das Risiko eines Angriffs von außen ist deshalb deutlich geringer. Trotzdem schließen wir beide Lücken so schnell wie möglich.
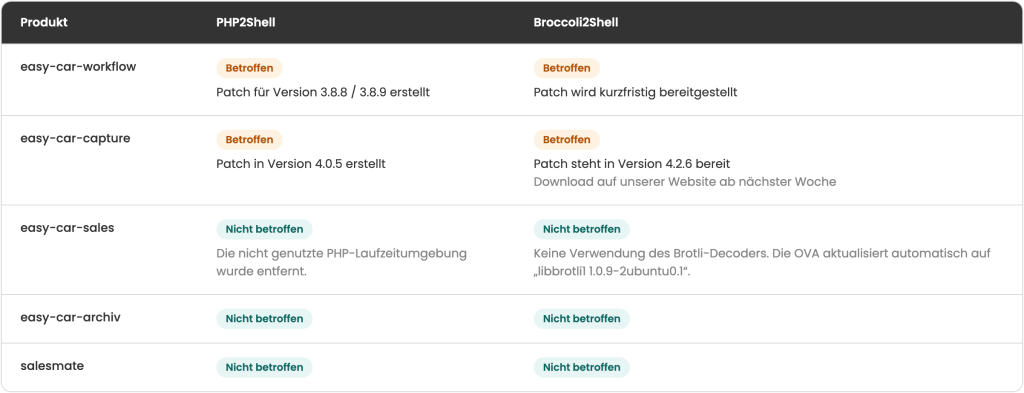
Wenn Sie Hilfe bei der Installation des Patch für easy-car-capture brauchen, wenden Sie sich bitte an unseren Support.
UNSERE EMPFEHLUNG
Bitte prüfen Sie, ob Systeme mit unserer Software nachträglich von außen erreichbar gemacht wurden, zum Beispiel über Portfreigaben oder einen Reverse-Proxy. Falls ja, sprechen Sie uns bitte direkt an.
Prüfen Sie bitte auch Ihre übrigen Webanwendungen, etwa Website, Kundenportale oder Terminbuchungssysteme. Achten Sie dabei auf PHP-Komponenten und auf Software mit Brotli-Kompression wie Webserver, Node.js- oder Python-Anwendungen. Spielen Sie die Updates der jeweiligen Hersteller ein.
Weitere Informationen finden Sie in den aktuellen Warnmeldungen des BSI.
Bei Fragen ist unser Support wie gewohnt für Sie da:
Customer Success Center – Jira Service Management