CVE-2026-114938 („Java4Shell“)
Die Lücke steckt im Base64-Decoder des OpenJDK und kann es Angreifern ohne Anmeldung ermöglichen, Schadcode auf Servern mit Java-Anwendungen auszuführen. Oracle und das OpenJDK-Projekt haben sie am Dienstag, 17.11.2026, behoben. Die Lücke ist mit 9,2 von 10 (CVSS 4.0) bewertet, Oracle selbst stuft sie mit 8,1 (CVSS 3.1) ein. Erfolgreiche Angriffe sind bisher nicht bekannt, und eine Ausnutzung gilt als anspruchsvoll, da sie von bestimmten Prozessoren, JDK-Versionen und Voraussetzungen abhängt.
CVE-2026-115560 – PHP-Sicherheitsupdates
Am Donnerstag, 19.11.2026, hat das PHP-Projekt die Sicherheitsupdates 8.5.13, 8.4.28, 8.3.37 und 8.2.36 veröffentlicht. Sie schließen insgesamt 17 Schwachstellen, darunter CVE-2026-115560 in der Session-Verarbeitung, über die Schadcode ausgeführt werden kann. Die Lücke ist mit 9,2 von 10 (CVSS 4.0) bewertet. Ausnutzen lässt sie sich nur bei einer sehr speziellen und unwahrscheinlichen Kombination von Bedingungen. Angriffe sind bisher nicht bekannt.
EINORDNUNG
Unsere Software läuft bei Ihnen lokal und ist nur über Ihr Firmennetzwerk erreichbar. Das Risiko eines Angriffs von außen ist deshalb deutlich geringer. Trotzdem schließen wir die Lücke so schnell wie möglich.
STATUS UNSERER PRODUKTE
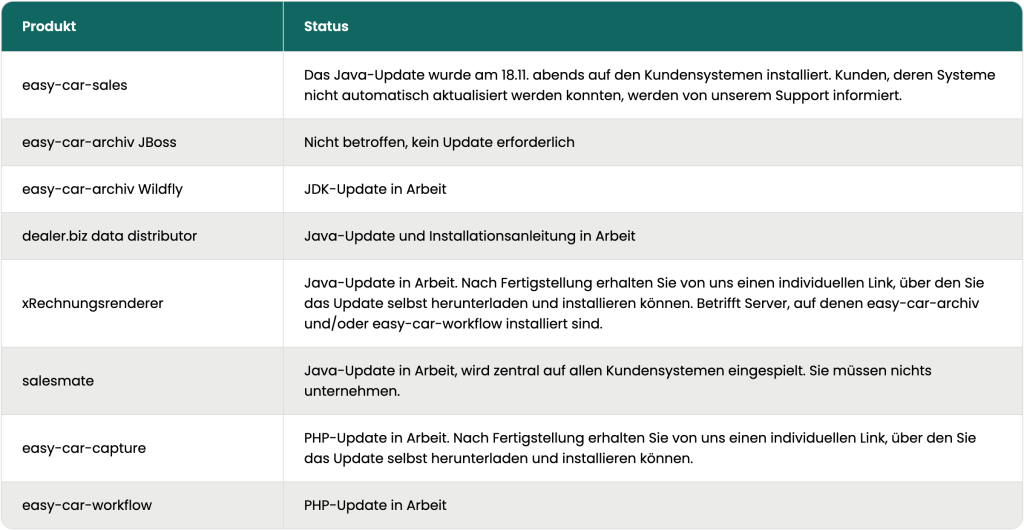
Sobald weitere Updates verfügbar sind, aktualisieren wir diesen Beitrag. Updates stellen wir, soweit die jeweilige Anwendung dies zulässt, im Self-Service zur Verfügung.
UNSERE EMPFEHLUNG
Bitte prüfen Sie, ob Systeme mit unserer Software nachträglich von außen erreichbar gemacht wurden, zum Beispiel über Portfreigaben oder einen Reverse-Proxy. Falls ja, sprechen Sie uns bitte direkt an.
Prüfen Sie bitte auch Ihre übrigen Anwendungen, die Java verwenden, etwa Kundenportale, Jira/Confluence oder andere Serveranwendungen, und spielen Sie die Updates der jeweiligen Hersteller ein.
Weitere Informationen finden Sie in den aktuellen Warnmeldungen des BSI.
Bei Fragen ist unser Support wie gewohnt für Sie da:
Customer Success Center – Jira Service Management